Préparez votre rapport SOC 2 depuis votre évaluation de sécurité existante
Les clients américains demandent fréquemment un rapport SOC 2 lors de l'évaluation de leurs fournisseurs. Komplyo couvre les Trust Services Criteria depuis votre évaluation de sécurité existante, isole les contrôles de gouvernance COSO qui manquent, et mesure votre readiness en continu jusqu'à la période d'observation.
Qui a besoin d'un rapport SOC 2 ?
SOC 2 n'est pas une obligation légale : c'est un standard de confiance devenu incontournable dans certaines ventes B2B :
SaaS vendant aux États-Unis
Le rapport SOC 2 est la pièce standard des due diligences sécurité américaines. Souvent bloquante en procurement, quelle que soit la taille du fournisseur.
Scale-ups en marché enterprise
Les grands comptes, y compris européens, acceptent souvent SOC 2 comme alternative ou complément à ISO 27001 pour qualifier leurs fournisseurs SaaS.
Type 1 ou Type 2
Le Type 1 atteste la conception des contrôles à une date donnée ; le Type 2 leur fonctionnement sur une période d'observation (3 à 12 mois). Les clients exigeants demandent le Type 2.
Ce que couvre un rapport SOC 2
L'audit évalue vos contrôles au regard des Trust Services Criteria (TSC) de l'AICPA :
Security (critères communs, CC)
Le socle obligatoire de tout rapport : gouvernance COSO, gestion des risques, contrôles d'accès, opérations, gestion du changement.
Availability, Confidentiality, Processing Integrity
Catégories optionnelles, à activer selon vos engagements contractuels : disponibilité du service, protection des informations confidentielles, intégrité des traitements.
Privacy
La catégorie données personnelles. Pour une entreprise européenne, elle recoupe très largement le RGPD, déjà couvert par votre module Komplyo.
Contrôles de gouvernance COSO
Éthique, supervision du conseil, structure organisationnelle, compétences : des critères qui ne se déduisent pas de la technique et demandent leurs propres preuves.
Preuves sur la période d'observation
Pour un Type 2, chaque contrôle doit produire des preuves régulières pendant toute la fenêtre d'audit. L'outillage et la discipline comptent autant que les politiques.
30 critères sur 38 déjà couverts par votre évaluation
Komplyo dérive 30 des 38 critères TSC de votre évaluation NIST CSF 2.0 via sa table de correspondance, et isole les 8 critères de gouvernance COSO qui exigent leurs propres réponses. La catégorie Privacy réutilise votre module RGPD. Rien n'est évalué deux fois.
- Espace de travail SOC 2 dédié. Chaque critère TSC avec son état de couverture, série par série (CC, A, C, PI, P).
- Readiness dérivée puis exhaustive, historisées. Vous suivez la progression jusqu'à être « audit-ready ».
- Politiques et registres générés. La base documentaire que le cabinet d'audit demandera dès le premier échange.
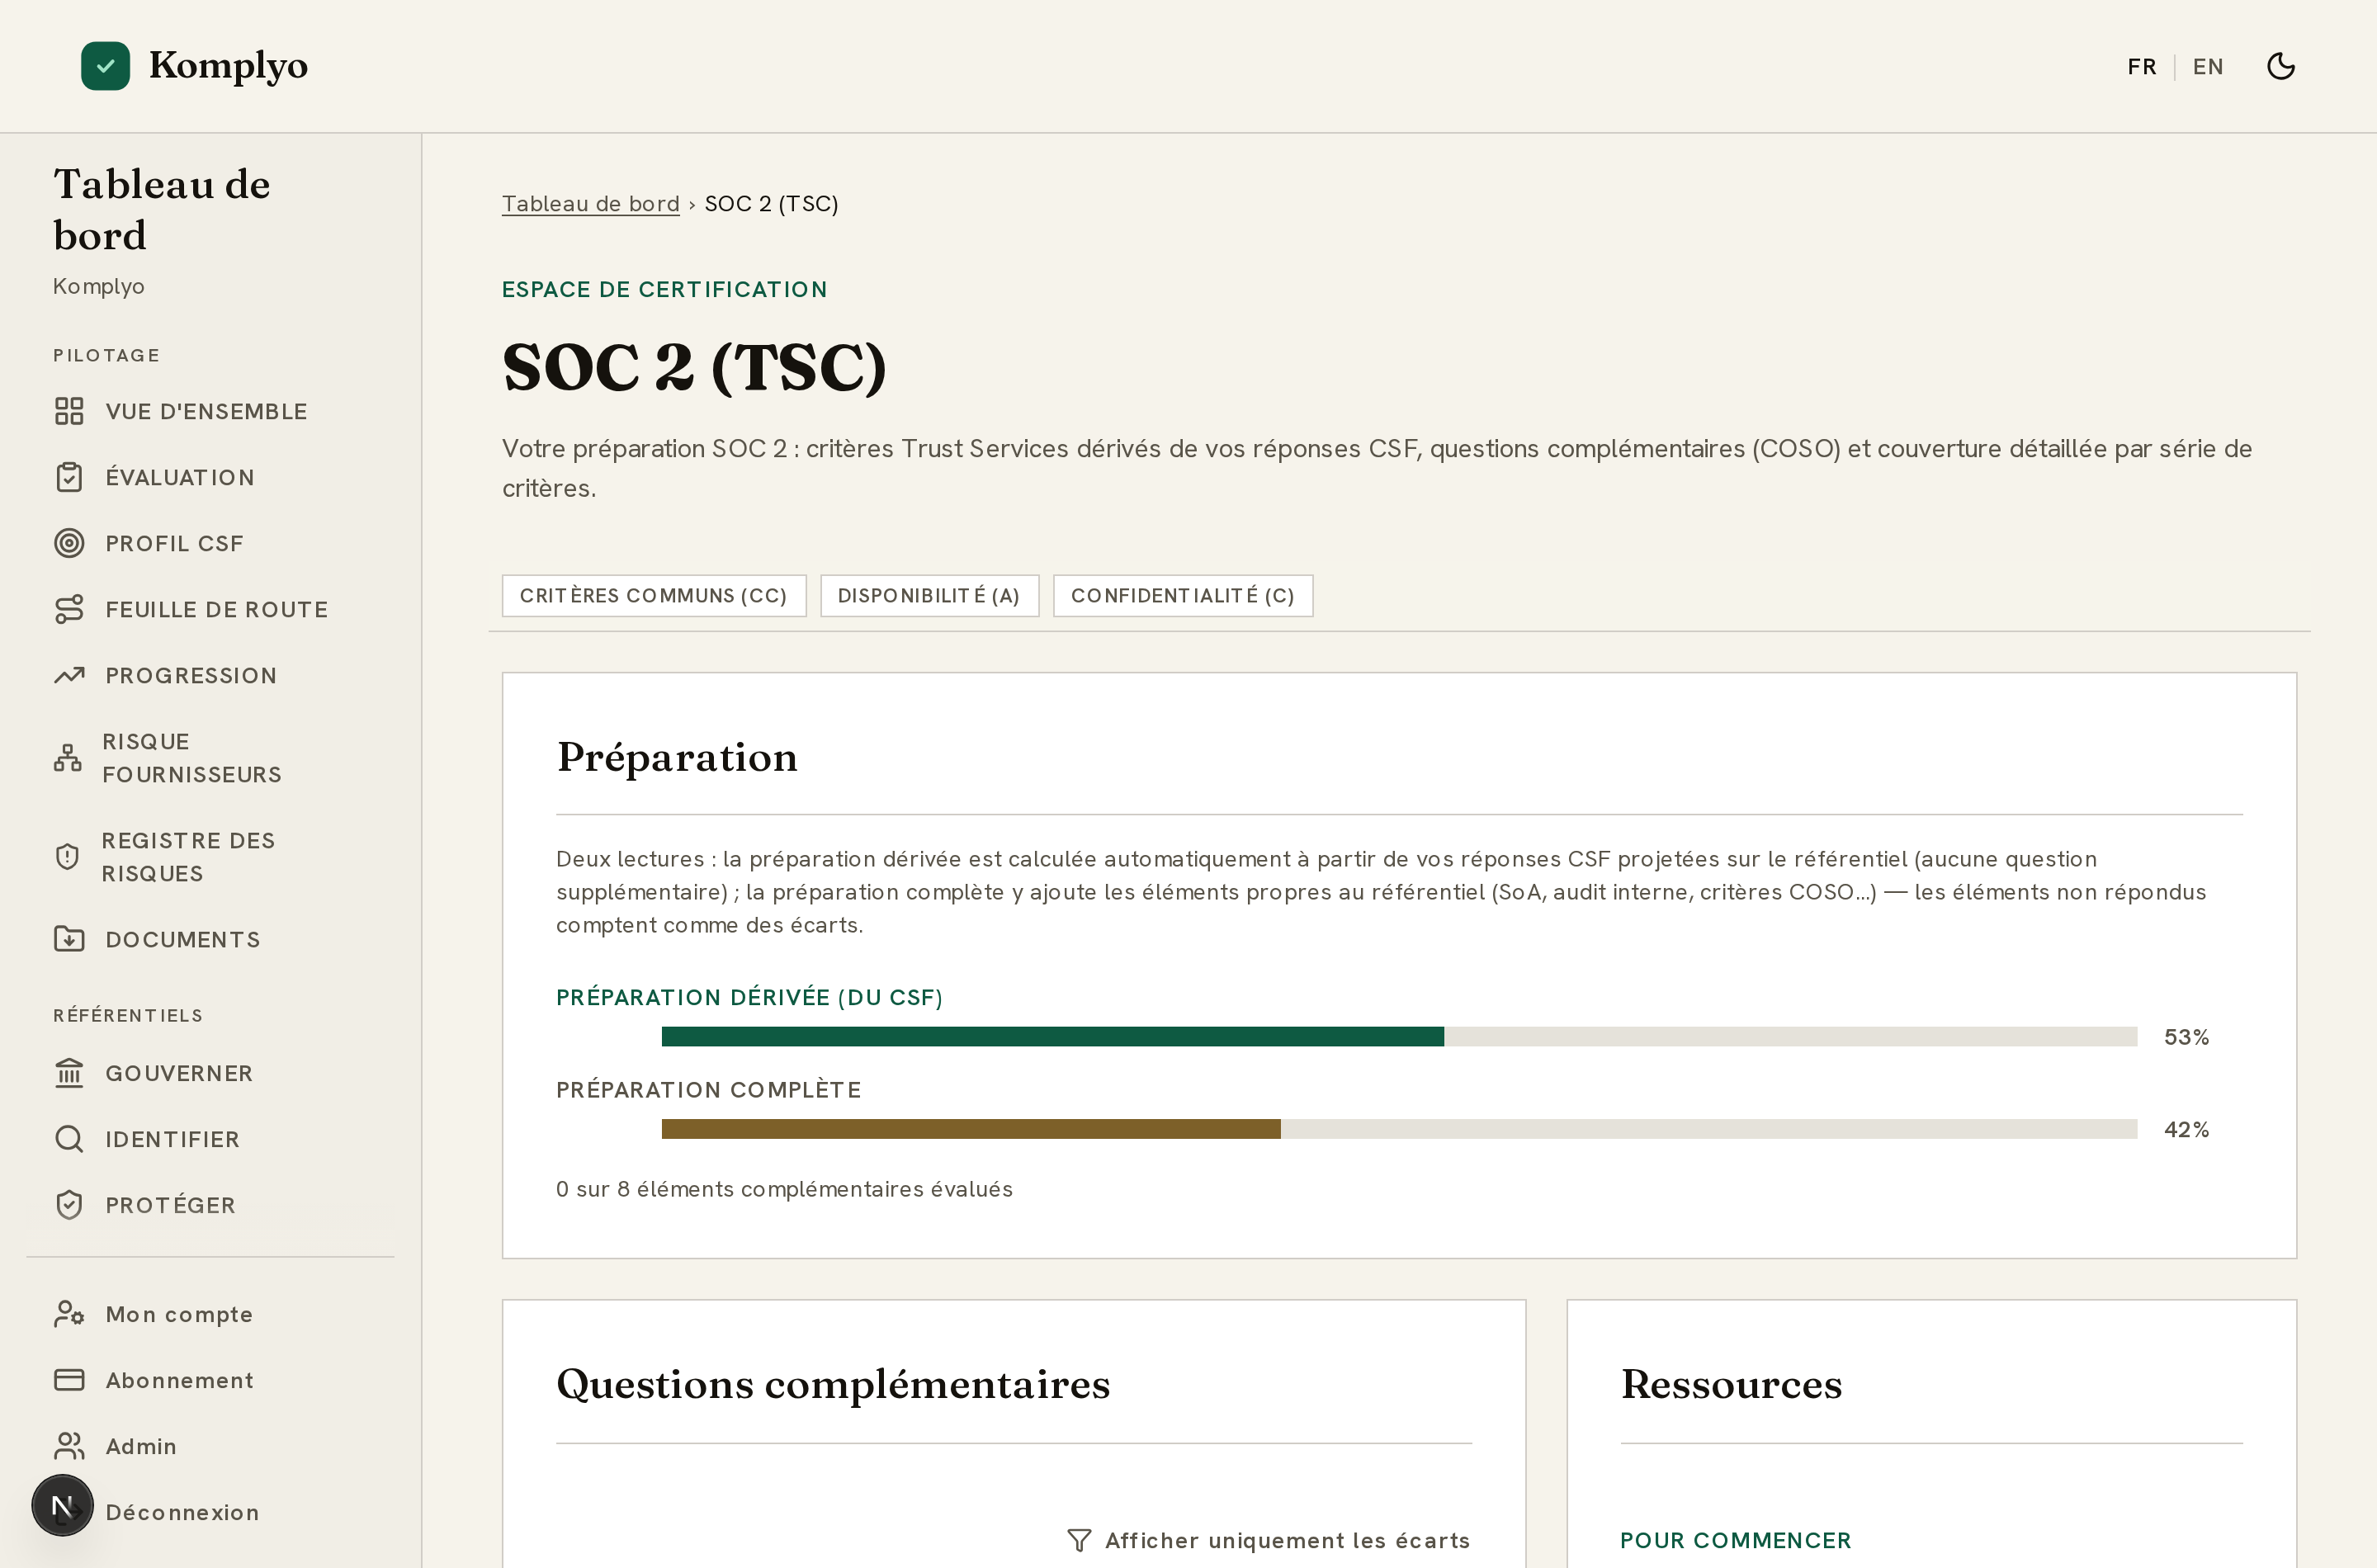
Les livrables de votre préparation SOC 2
De quoi aborder le cadrage avec le cabinet d'audit en position de force :
- Cartographie de couverture des critères TSC (série par série)
- Politiques de sécurité alignées sur les critères communs
- Registre des risques et suivi du traitement
- Feuille de route priorisée jusqu'à la période d'observation
- Historique de readiness. Utile aussi pour rassurer vos prospects avant le rapport
Pour aller plus loin
Nos guides pratiques sur le sujet :
Votre premier registre des risques : une méthode proportionnée, alignée EBIOS RM et ISO 27005
Registre des risques en PME : ce qu'exigent ISO 27001 (clauses 6.1.2 et 8.2) et NIS2, comment démarrer avec l'atelier 1 d'EBIOS RM (cadrage et socle de sécurité), quelles colonnes tenir et quels pièges éviter. Une méthode itérative alignée sur ISO/IEC 27005:2022.
Répondre à un questionnaire de sécurité client sans y passer une semaine : méthode pour PME
CAIQ, SIG, Excel maison de 200 lignes : les questionnaires de sécurité client sont devenus un passage obligé des ventes B2B. Méthode en 5 étapes pour une PME : base de réponses unique alignée NIST CSF 2.0, projection vers chaque référentiel, et preuves prêtes avant la demande.
30 documents de conformité à partir d'une seule évaluation : comment ça marche
Politique de sécurité, SoA ISO 27001, registre des risques, PCA, DPIA, registre des traitements, mémo NIS2… Comment une évaluation unique alignée sur NIST CSF 2.0 génère plus de 30 livrables prêts pour vos clients et auditeurs.
NIST CSF 2.0 pour les PME : les six fonctions et leur mise en œuvre
Le cadre de cybersécurité NIST CSF 2.0 organise la gestion du risque cyber en six fonctions : Gouverner, Identifier, Protéger, Détecter, Répondre, Rétablir. Ce que chaque fonction attend d'une PME, catégorie par catégorie, et une séquence de mise en œuvre sur 90 jours fondée sur le guide NIST SP 1300.
Analyse d'impact sur l'activité (AIA) pour les PME : méthode en cinq étapes
L'analyse d'impact sur l'activité (AIA) priorise les actifs par criticité métier plutôt que par valeur technique. Méthode en cinq étapes pour PME, fondée sur le NIST SP 800-34, le NIST CSF 2.0, les ressources du CISA et l'EBIOS Risk Manager de l'ANSSI.
Questions fréquentes sur SOC 2
Type 1 ou Type 2 : par lequel commencer ?
Le Type 1 (conception des contrôles à une date donnée) s'obtient plus vite et répond aux demandes de certains clients ; le Type 2 (fonctionnement sur 3 à 12 mois) est ce que les clients exigeants attendent. Beaucoup d'entreprises font un Type 1 puis enchaînent sur la période d'observation du Type 2.
Qui délivre le rapport SOC 2 ?
Uniquement un cabinet d'expertise comptable (CPA) accrédité, après audit. Komplyo ne délivre pas le rapport : il prépare vos contrôles, votre documentation et votre readiness pour que l'audit se passe sans surprise.
Combien de temps prend une préparation SOC 2 ?
Comptez 2 à 4 mois de préparation des contrôles, puis la période d'observation (3 à 12 mois) pour un Type 2. Partir de votre posture de sécurité existante (ce que fait Komplyo) raccourcit nettement la première phase.
SOC 2 est-il reconnu en Europe ?
Oui, surtout auprès des grands comptes et des entreprises technologiques. Mais si vos clients sont majoritairement européens, ISO 27001 reste souvent mieux reconnu. Avec Komplyo, la même évaluation prépare les deux.
Faut-il couvrir les cinq catégories TSC ?
Non. Seule Security (les critères communs) est obligatoire ; Availability, Confidentiality, Processing Integrity et Privacy s'ajoutent selon vos engagements contractuels. Un premier rapport se limite souvent à Security + Availability.
Nous sommes conformes RGPD : cela aide-t-il pour Privacy ?
Beaucoup. La catégorie Privacy des TSC recoupe largement le RGPD : dans Komplyo, elle est alimentée directement par votre module RGPD, sans questionnaire supplémentaire.
Mesurez votre readiness SOC 2 dès aujourd'hui
Créez votre espace, activez la lentille SOC 2 et voyez immédiatement ce qui est couvert et ce qui manque.