Le CRA impose la sécurité by design. Préparez vos produits aux nouvelles exigences.
Tout produit comportant des éléments numériques vendu dans l'UE devra satisfaire aux exigences du CRA : obligations de notification dès septembre 2026, exigences complètes et marquage CE en décembre 2027. Komplyo traduit les annexes du règlement en questions concrètes, en plan d'action et en documentation exploitable.
Votre produit est-il concerné par le CRA ?
Le CRA vise les produits, pas les organisations. Il s'applique dès qu'un produit comportant des éléments numériques est mis sur le marché européen :
Fabricants
Matériel comme logiciel : objets connectés, applications, firmwares, composants. C'est le fabricant qui porte l'essentiel des obligations, de la conception à la fin du support.
Produits importants et critiques
Les classes I et II (gestionnaires de mots de passe, pare-feux, hyperviseurs, VPN…) suivent des procédures d'évaluation de conformité renforcées. Certification par un tiers possible.
Importateurs et distributeurs
Ils doivent vérifier que les produits mis sur le marché portent le marquage CE et que le fabricant a rempli ses obligations. La conformité se propage le long de la chaîne de distribution.
Les exigences du CRA, traduites en actions
Le règlement organise ses exigences en deux volets (annexe I) complétés par des obligations de notification et de documentation :
Sécurité dès la conception (annexe I, partie I)
Surface d'attaque réduite, configuration sûre par défaut, protection des données, journalisation. Les propriétés de sécurité doivent être intégrées au produit, pas ajoutées après coup.
Gestion des vulnérabilités (annexe I, partie II)
Inventaire des composants (SBOM), politique de divulgation coordonnée, correctifs de sécurité gratuits et sans délai pendant toute la période de support.
Notification à l'ENISA (art. 14)
Vulnérabilités activement exploitées et incidents graves. Alerte précoce sous 24 h, notification sous 72 h. Ces obligations s'appliquent dès septembre 2026, avant le reste du règlement.
Documentation technique et marquage CE
Évaluation de conformité, documentation technique tenue à jour, déclaration UE de conformité et marquage CE pour la mise sur le marché à partir de décembre 2027.
Période de support
Une durée de support définie (en principe au moins 5 ans) pendant laquelle les mises à jour de sécurité restent disponibles. À annoncer clairement à l'acheteur.
Une évaluation produit adossée à votre posture sécurité
Les exigences du CRA recoupent largement les pratiques de sécurité organisationnelles. Gestion des vulnérabilités, journalisation, contrôle d'accès, réponse à incident. Komplyo projette votre évaluation NIST CSF 2.0 vers les exigences du règlement et isole ce qui relève spécifiquement du produit.
- Diagnostic CRA gratuit. 23 questions pour situer votre préparation produit en quelques minutes.
- Module CRA dédié dans le tableau de bord. Exigences de l'annexe I suivies une à une, écarts priorisés.
- Registre des risques et procédures générés. La base de votre documentation technique CE.
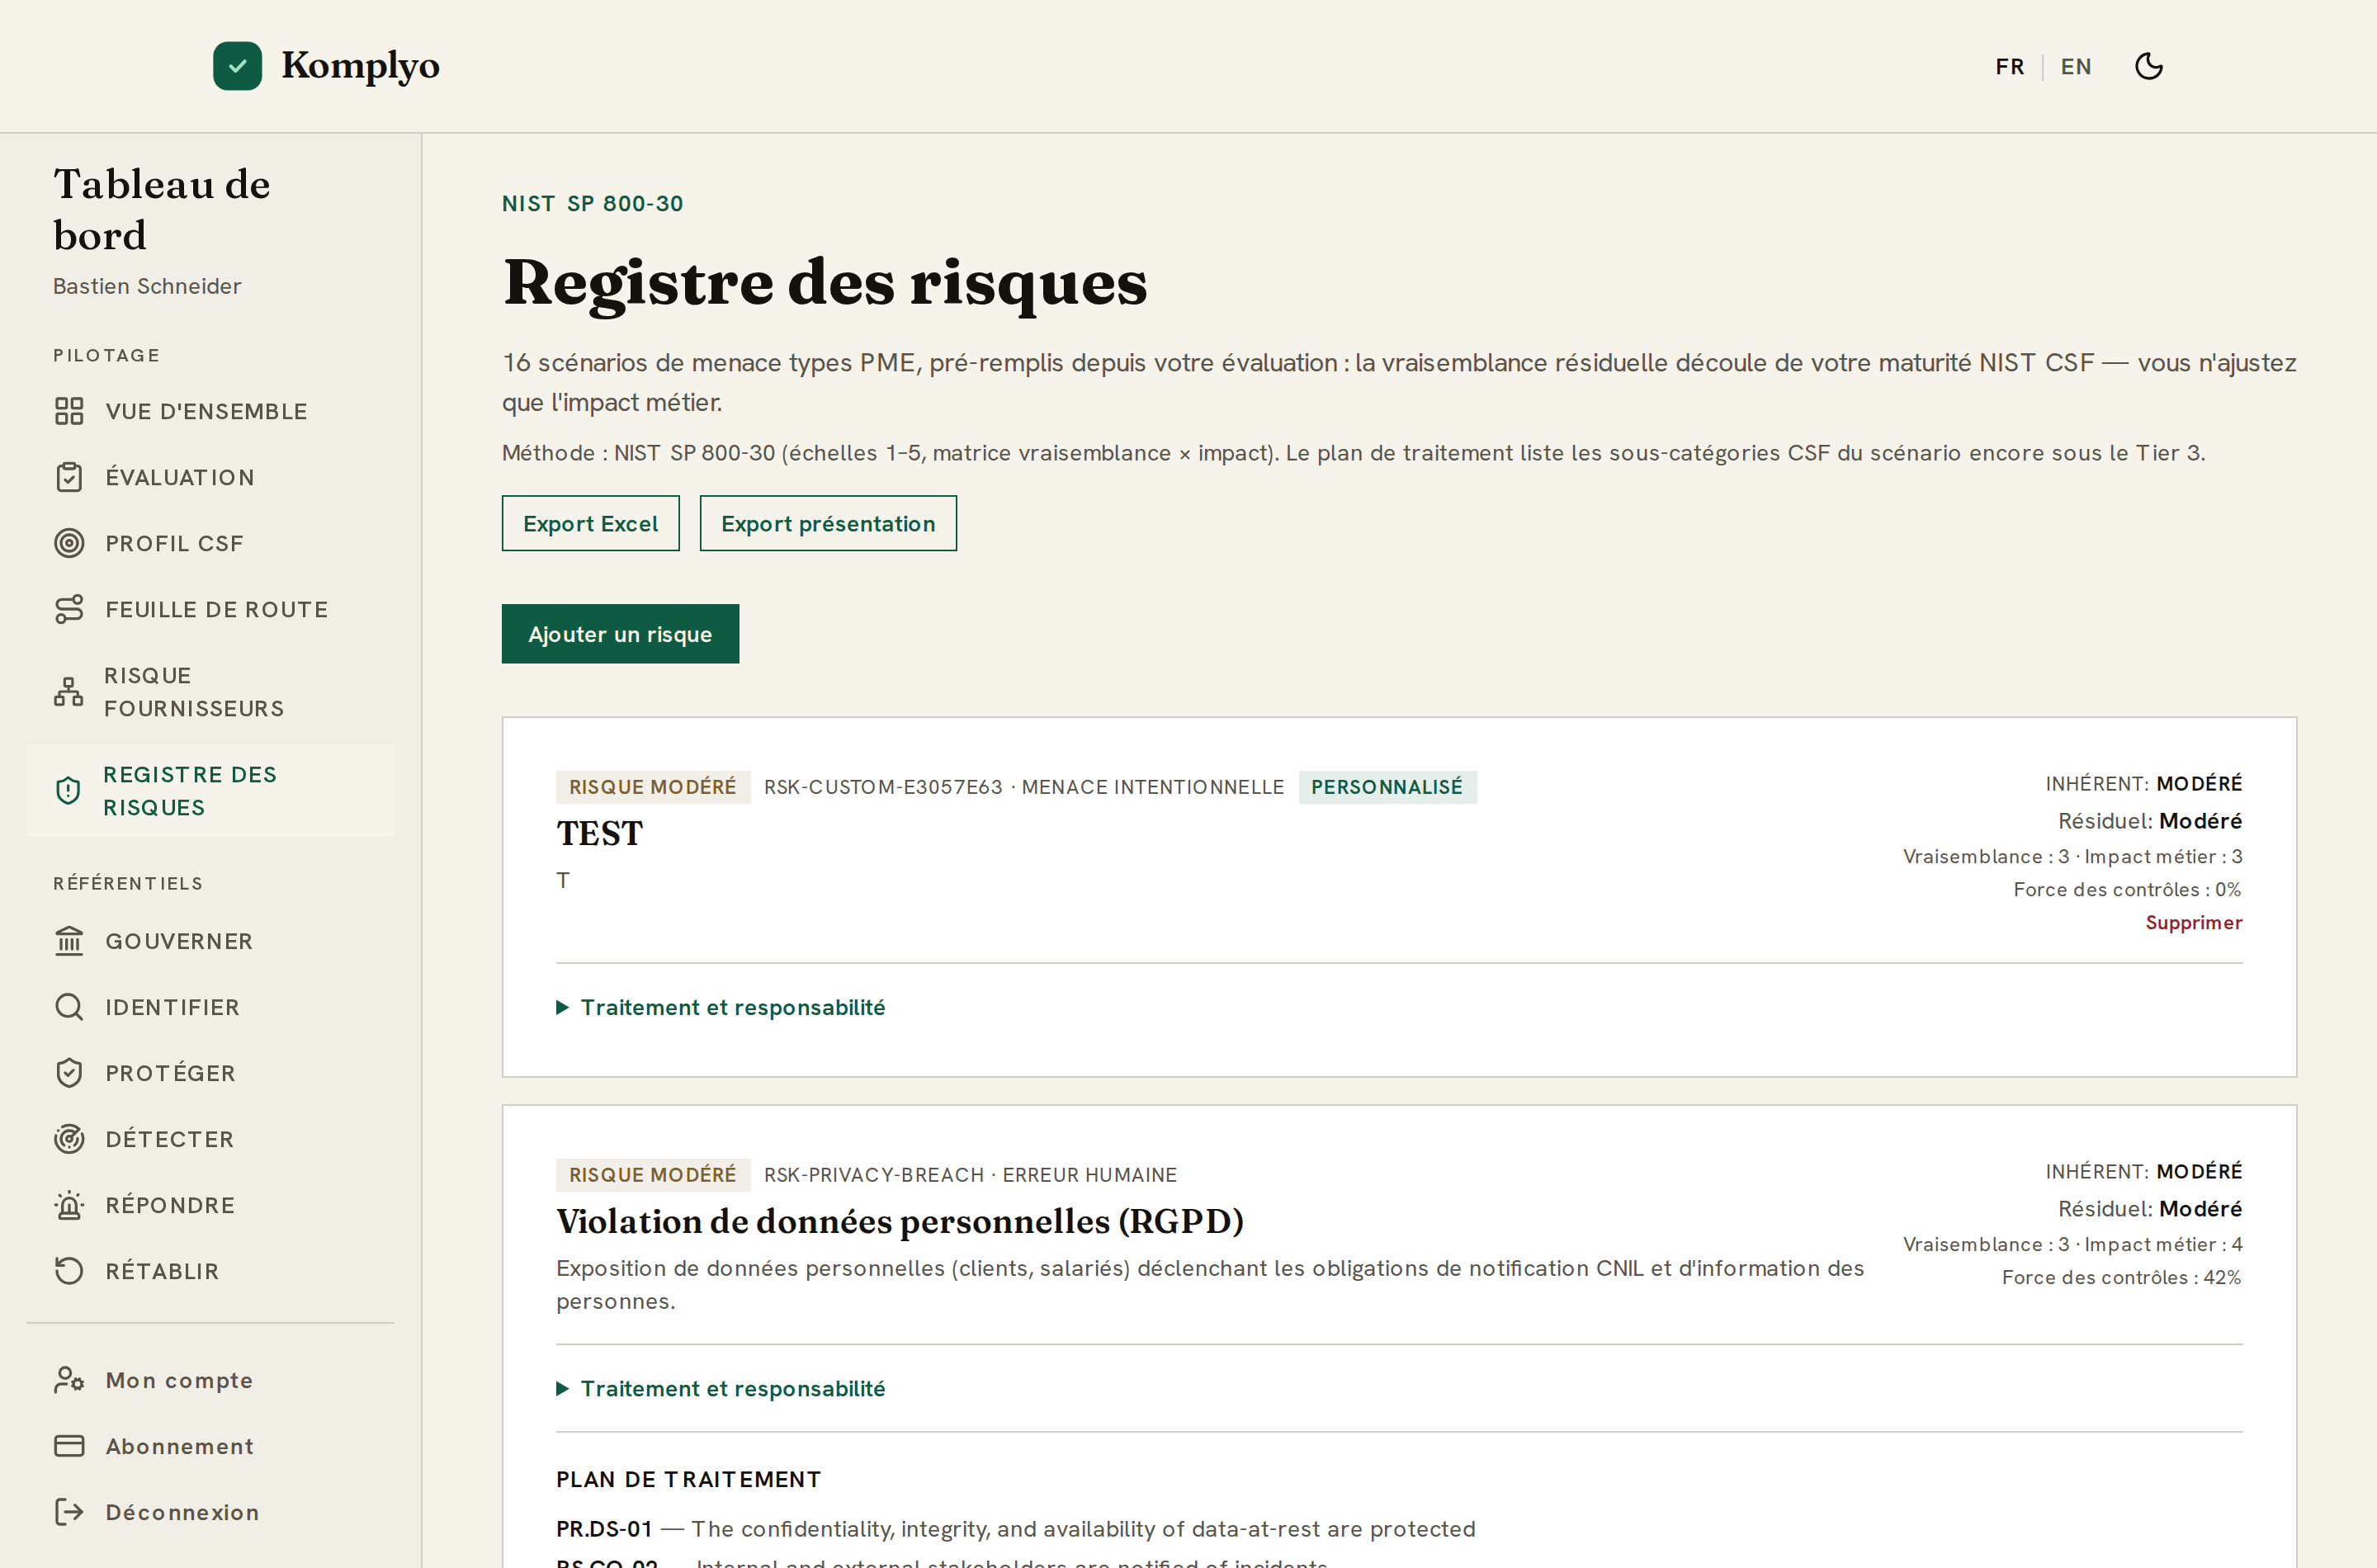
Ce que Komplyo produit pour votre dossier CRA
Des livrables alignés sur les exigences du règlement, générés depuis vos réponses :
- Politique de gestion et de divulgation des vulnérabilités
- Procédure de notification (ENISA / CSIRT) avec les échéances 24 h / 72 h
- Registre des risques orienté produit
- Politique de sécurité du développement
- Feuille de route priorisée vers l'échéance de décembre 2027
Pour aller plus loin
Nos guides pratiques sur le sujet :
CRA : l'obligation de notification en 24 h et 72 h s'applique depuis le 11 septembre 2026
L'article 14 du règlement (UE) 2024/2847 s'applique depuis le 11 septembre 2026, quinze mois avant le reste du CRA. Alerte précoce sous 24 h, notification sous 72 h, rapport final sous 14 jours ou un mois, via la plateforme unique de l'ENISA. Ce qu'un fabricant, y compris un éditeur de logiciel PME, doit avoir en place.
Divulgation coordonnée des vulnérabilités (CVD) : la politique que le CRA impose, en pratique
L'annexe I, partie II du règlement (UE) 2024/2847 impose aux fabricants une politique de divulgation coordonnée des vulnérabilités (Coordinated Vulnerability Disclosure). Ce que la politique doit contenir, les normes ISO/IEC 29147 et 30111 qui la structurent, le cadre français (L. 2321-4 et L. 2321-4-1) et une mise en œuvre proportionnée pour une PME.
Le modèle de maturité ENISA pour les PME face au CRA : ce qu'il mesure, ce qu'il ne mesure pas
L'ENISA a publié en juillet 2026 un modèle d'autoévaluation de la maturité cyber pour les PME fabriquant des produits comportant des éléments numériques : 5 domaines, 25 questions notées de 1 à 5, trois profils, environ deux heures. Utile pour situer ses processus, insuffisant pour un dossier CRA. Comment articuler les deux.
Le Cyber Resilience Act pour les PME : obligations des fabricants et calendrier
Le Cyber Resilience Act s'applique aux produits avec éléments numériques mis sur le marché européen. Les critères de périmètre, les classes de produits, les obligations des fabricants, le calendrier de notification 24h/72h et une feuille de route de mise en conformité sur 24 mois.
Questions fréquentes sur le CRA
Mon SaaS est-il concerné par le CRA ?
Le SaaS pur relève plutôt de NIS2 ; le CRA vise les produits comportant des éléments numériques. Mais si votre offre inclut un client installé, un boîtier, un firmware ou une solution de traitement de données à distance liée au produit, le CRA s'applique à ces éléments.
Quelles sont les échéances du CRA ?
Le règlement est entré en vigueur en décembre 2024. Les obligations de notification des vulnérabilités exploitées et incidents graves s'appliquent dès le 11 septembre 2026 ; l'ensemble des exigences, dont le marquage CE, au 11 décembre 2027.
CRA ou NIS2 : lequel s'applique à nous ?
Le CRA vise vos produits, NIS2 votre organisation. Une entreprise peut être soumise aux deux (un éditeur d'un secteur critique, par exemple). Komplyo suit les deux dans le même espace, sans double évaluation des mesures communes.
Quelles sanctions prévoit le CRA ?
Jusqu'à 15 M€ ou 2,5 % du chiffre d'affaires annuel mondial pour le non-respect des exigences essentielles, et le retrait du marché reste possible pour les produits non conformes.
L'open source est-il exempté ?
Le logiciel libre développé hors activité commerciale est largement exclu, avec un régime allégé pour les « stewards » open source. Dès qu'il y a monétisation du produit, les obligations du fabricant s'appliquent.
Faut-il un SBOM ?
Oui. L'annexe I exige un inventaire des composants du produit au minimum pour ses dépendances de premier niveau. C'est aussi la base d'une gestion des vulnérabilités crédible. Autant l'outiller tôt.
Le modèle de maturité ENISA pour les PME suffit-il ?
L'ENISA a publié en juillet 2026 un modèle d'autoévaluation de la maturité cyber pour les PME fabriquant des produits comportant des éléments numériques : 5 domaines, 25 questions notées de 1 à 5, environ deux heures, trois profils (basique, intermédiaire, avancé). L'ENISA précise elle-même qu'un niveau avancé ne vaut pas preuve de conformité au CRA. Le modèle mesure la constance de vos processus ; le dossier CRA exige de savoir quelles obligations sont couvertes et par quels documents. Komplyo suit les cinq mêmes domaines au niveau de chaque obligation, avec les livrables associés ; le diagnostic CRA reprend le même terrain en 23 questions, en quelques minutes, et ses réponses sont reportées dans l'évaluation complète.
Situez votre préparation CRA en 23 questions
Gratuit, sans compte. Un état des lieux immédiat, avant que les échéances de 2026 et 2027 ne décident à votre place.