Évaluez votre conformité NIS2 et planifiez vos corrections
La directive NIS2 étend les obligations de cybersécurité à des milliers de PME et ETI européennes. Komplyo évalue votre posture sur les mesures de l'article 21, identifie les écarts et génère les politiques et registres qui prouvent votre conformité. Conçu pour un référent sécurité à temps partiel.
Êtes-vous concerné par NIS2 ?
Le périmètre ne dépend plus d'une désignation par l'État. Il découle de votre secteur et de votre taille. Trois situations vous placent dans le champ de la directive :
Entité essentielle
Grandes entreprises (250 salariés ou plus, ou 50 M€ de chiffre d'affaires) des secteurs hautement critiques : énergie, transport, santé, eau, infrastructure numérique, secteur bancaire, administration publique.
Entité importante
Moyennes entreprises (50 salariés ou plus, ou 10 M€ de chiffre d'affaires) des secteurs critiques : services postaux, gestion des déchets, chimie, agroalimentaire, industrie manufacturière, fournisseurs de services numériques, recherche.
Chaîne d'approvisionnement
Même hors périmètre direct, vos clients soumis à NIS2 doivent sécuriser leurs fournisseurs. Ils vous demanderont des garanties contractuelles et des preuves de vos mesures de sécurité.
Les obligations NIS2, traduites en actions
La directive n'exige pas une certification. Elle exige des mesures démontrables. Voici ce que les articles 20, 21 et 23 attendent concrètement de vous :
Gouvernance et responsabilité (art. 20)
Les organes de direction approuvent les mesures de gestion des risques, supervisent leur mise en œuvre et suivent une formation à la cybersécurité. Leur responsabilité peut être engagée.
Analyse des risques et PSSI (art. 21)
Des politiques d'analyse des risques et de sécurité des systèmes d'information formalisées. La PSSI et le registre des risques deviennent des documents exigibles.
Notification d'incident (art. 23)
Alerte précoce sous 24 h, notification sous 72 h, rapport final sous un mois pour tout incident important. La procédure doit exister et avoir été testée avant l'incident.
Continuité d'activité
Sauvegardes, plan de reprise après sinistre, gestion de crise. Des dispositifs documentés, avec des responsables identifiés et des tests réguliers.
Sécurité de la chaîne d'approvisionnement
Évaluation de la sécurité de vos fournisseurs et prestataires directs, exigences contractuelles incluses : le maillon le plus souvent oublié.
Hygiène, chiffrement et contrôle d'accès
MFA, chiffrement, gestion des accès et des actifs, sensibilisation. Les pratiques d'hygiène de base sont explicitement listées par la directive.
La méthode Komplyo : évalué une fois, projeté partout
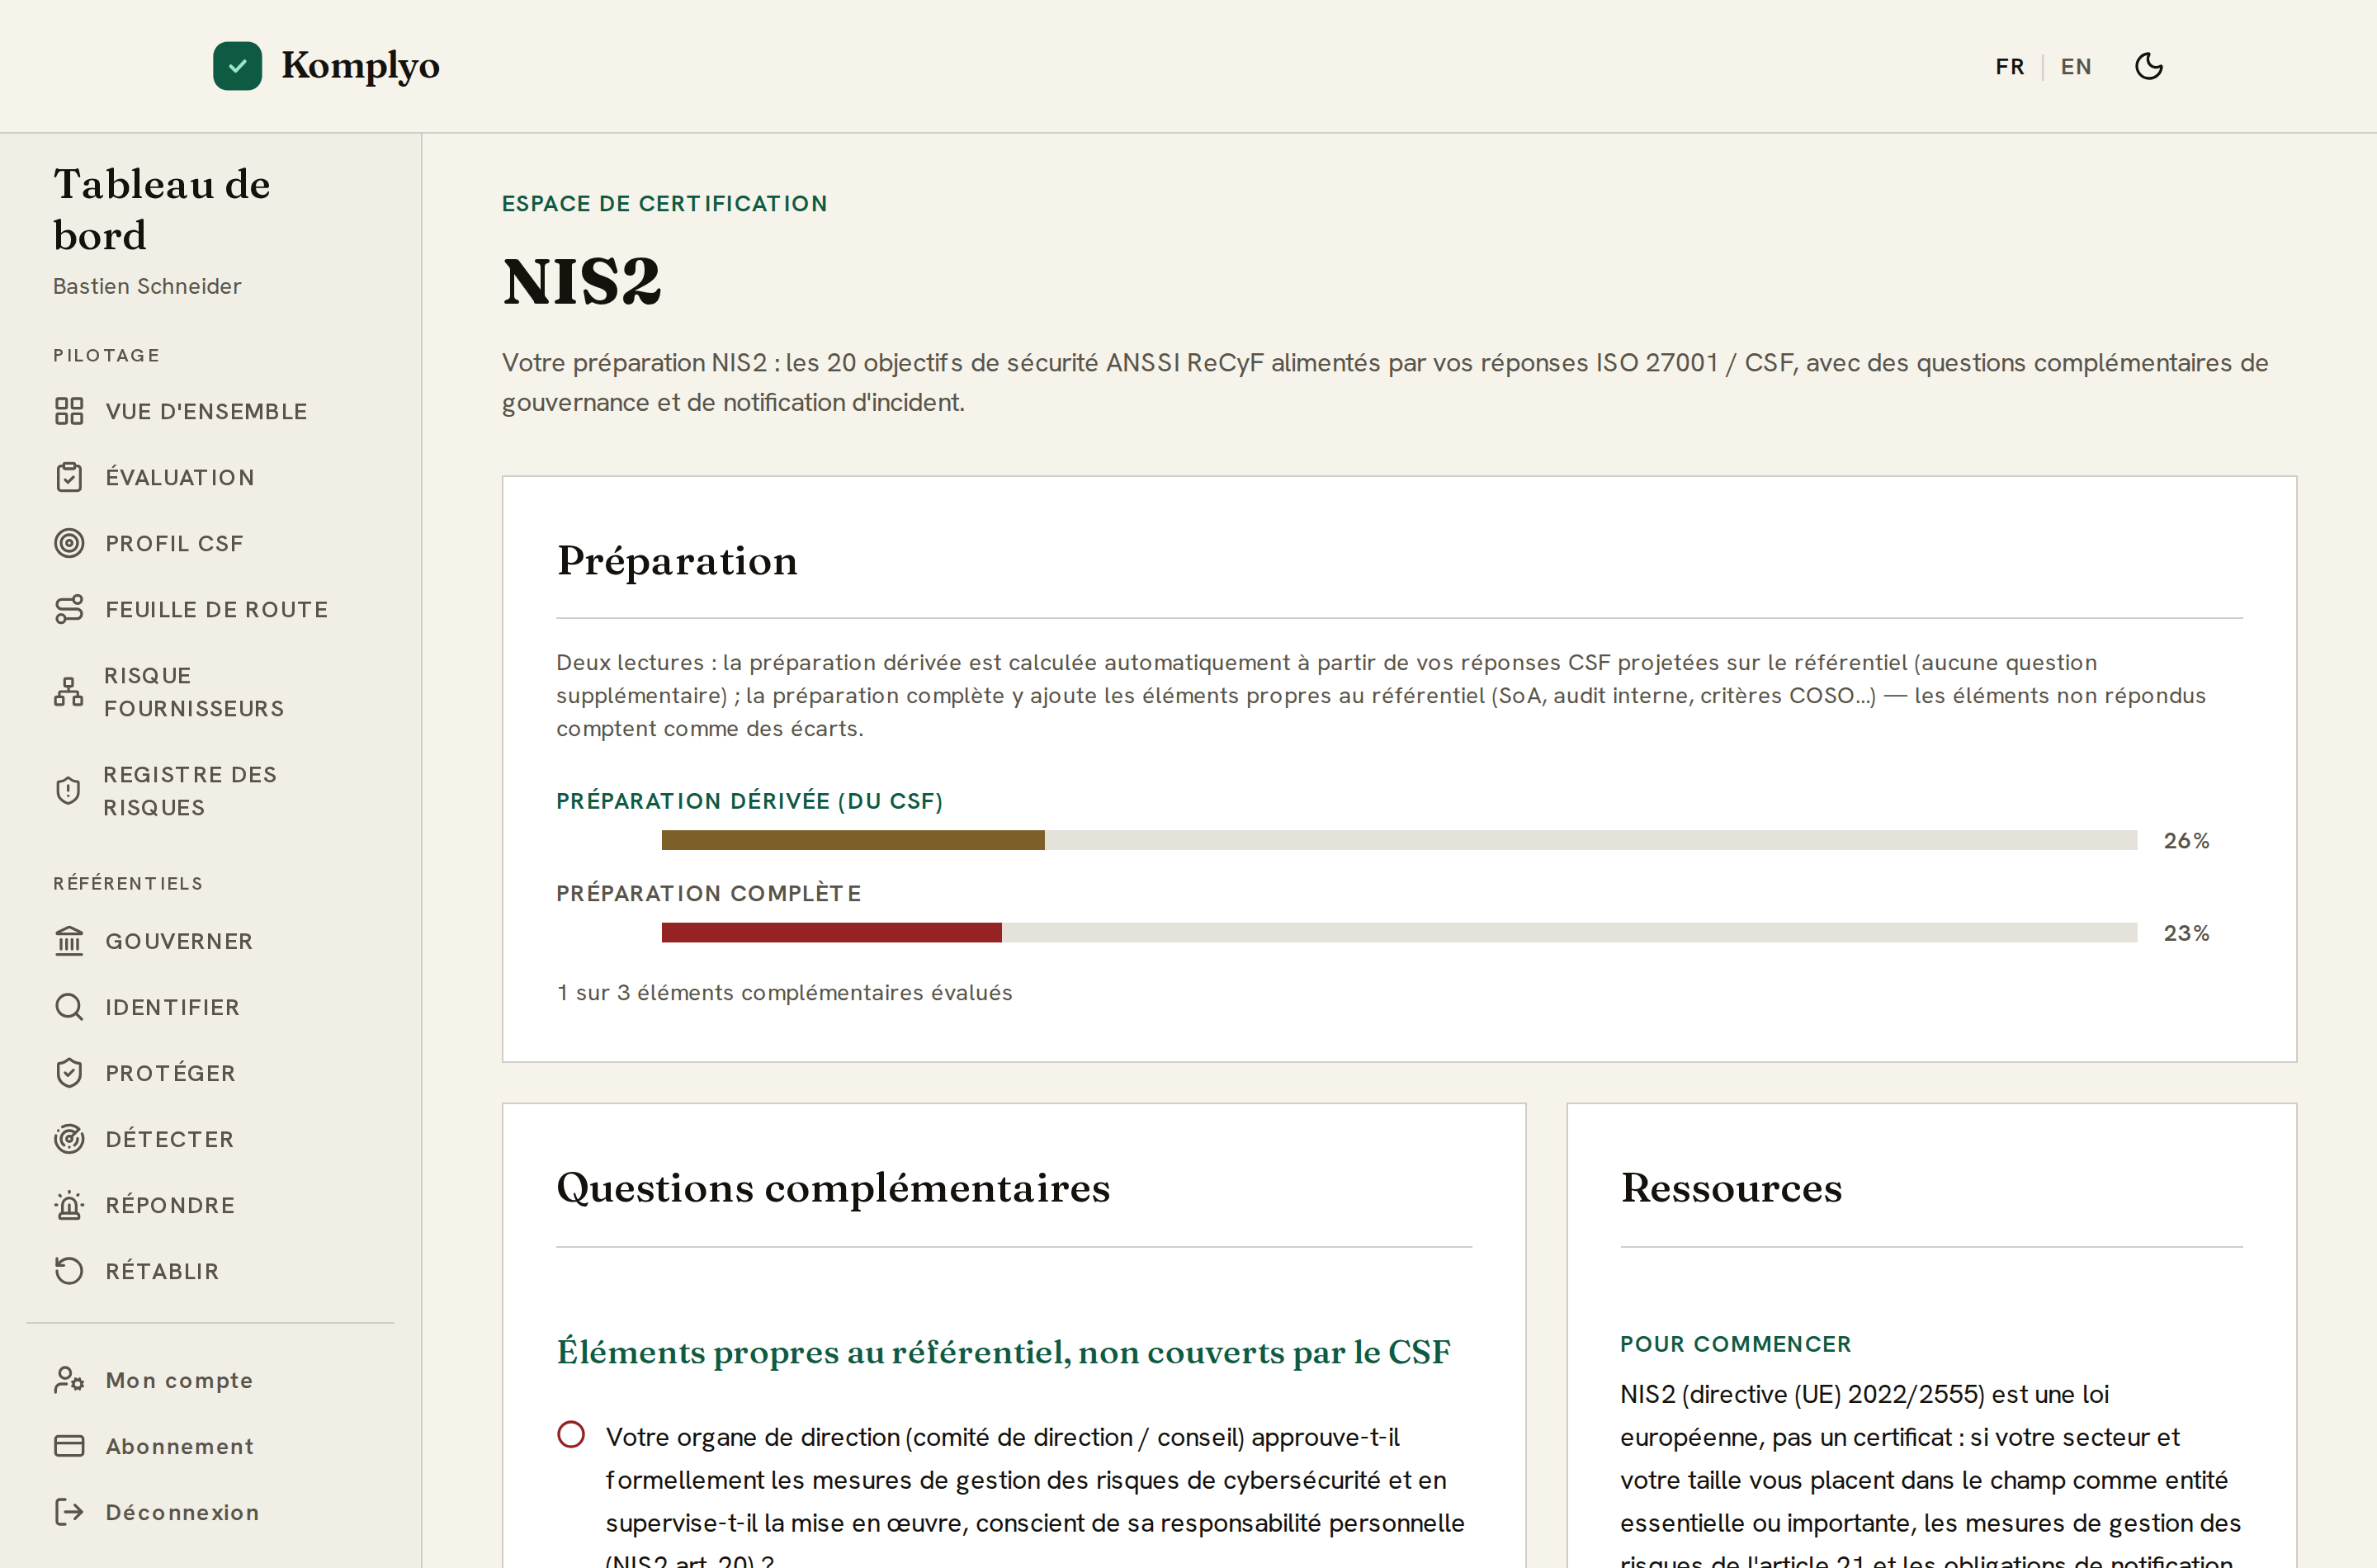
Komplyo s'appuie sur le référentiel NIST CSF 2.0. Vous répondez une seule fois à des questions en langage clair, et vos réponses sont projetées automatiquement vers les exigences NIS2. Elles sont réutilisées telles quelles si vous visez ISO 27001 ou SOC 2 ensuite.
- Commencez par le diagnostic gratuit. 23 questions, un score de préparation NIS2 en quelques minutes, sans compte.
- Poursuivez avec l'évaluation complète. Maturité par fonction (gouvernance, identification, protection, détection, réponse, reprise) et module NIS2 dédié dans votre tableau de bord.
- Vos scores sont historisés à chaque mise à jour. Vous démontrez une amélioration continue, pas un simple instantané.
Les documents qui prouvent votre conformité NIS2
Générés à partir de vos réponses, prêts à présenter à votre direction, à vos clients ou à l'autorité de contrôle :
- Politique de sécurité des systèmes d'information (PSSI)
- Procédure de gestion et de notification des incidents
- Registre des risques et plan de traitement
- Questionnaire de sécurité fournisseurs
- Feuille de route priorisée par risque, urgence et facilité de mise en œuvre
Pour aller plus loin
Nos guides pratiques sur le sujet :
DORA pour les sous-traitants : quand vos clients banque et assurance vous transfèrent leurs obligations
Le règlement (UE) 2022/2554 s'applique depuis le 17 janvier 2025. Les PME prestataires ne sont pas assujetties, mais leurs clients financiers doivent les inscrire dans un registre d'informations, imposer les clauses de l'article 30 et encadrer la sous-traitance en cascade. Ce qui vous sera demandé, et comment constituer un dossier de réponse unique et réutilisable.
Data Omnibus : où en sont les simplifications du RGPD, de NIS2 et de DORA pour les PME
Le volet données du Digital Omnibus propose de simplifier le RGPD, NIS2 et DORA : liste européenne unique des AIPD, refonte du consentement, notification d'incident consolidée. Un état factuel pour les PME, avec ce qui figure dans le texte du Conseil et ce qui en a été retiré. Un dossier en négociation, rien à mettre en œuvre aujourd'hui.
NIS2 : entité essentielle ou importante ? Le test de classification expliqué
Comment savoir si votre entreprise est une entité essentielle ou importante au sens de NIS2 : secteurs des annexes I et II, seuils de taille, cas particuliers, et ce que la classification change concrètement (supervision, sanctions, notifications).
Directive NIS2 pour les PME : champ d'application, mesures de l'article 21 et échéances
Votre PME est-elle concernée par NIS2 ? Les critères de taille et de secteur, les 10 mesures de l'article 21, la notification 24h/72h/1 mois, les sanctions, l'état de la transposition française et une feuille de route sur 12 mois.
Questions fréquentes sur NIS2
Quand NIS2 s'applique-t-elle en France ?
La directive devait être transposée en octobre 2024 ; en France, la supervision est confiée à l'ANSSI avec une montée en charge progressive des obligations et des contrôles. Attendre la dernière échéance revient à concentrer tout l'effort de mise en conformité sur quelques mois.
Quelles sanctions en cas de non-conformité ?
Jusqu'à 10 M€ ou 2 % du chiffre d'affaires annuel mondial pour les entités essentielles, 7 M€ ou 1,4 % pour les entités importantes. Une responsabilité personnelle possible des dirigeants s'ajoute (article 20).
NIS2 exige-t-elle une certification ?
Non. NIS2 exige des mesures et des preuves, pas un certificat. Une démarche structurée type ISO 27001 aide, mais l'essentiel est de démontrer les mesures de l'article 21. C'est exactement ce que produisent l'évaluation et les documents Komplyo.
Quelle différence entre NIS2 et ISO 27001 ?
NIS2 est une obligation légale, ISO 27001 une certification volontaire. Leurs exigences se recoupent largement : avec Komplyo, la même évaluation alimente votre conformité NIS2 et votre préparation ISO 27001, sans double saisie.
Nous n'avons pas de RSSI à plein temps, est-ce bloquant ?
Non. Toute entreprise a besoin d'un référent sécurité, même à temps partiel. Komplyo est conçu pour lui faire gagner du temps. Questions en langage métier, priorisation automatique des écarts, documents générés à partir des réponses.
NIS2 et RGPD, faut-il tout évaluer deux fois ?
Non. Komplyo évalue les deux en parallèle et déduplique : une mesure de sécurité déjà évaluée côté NIS2 alimente automatiquement l'article 32 du RGPD.
Situez votre préparation NIS2 en 23 questions
Gratuit, sans compte, sans carte bancaire. Score immédiat par fonction de sécurité, données hébergées dans l'UE.